
IT-Attacken
SharePoint angegriffen: Microsoft reagiert auf massive Hackerangriffe
Aktualisiert:
von dpaBeim Programm SharePoint von Microsoft offenbarte sich eine Sicherheitslücke.
Bild: Sebastian Gollnow/dpa
IT-Experten warnen vor einer kürzlich entdeckten Sicherheitslücke in Microsoft SharePoint. Angreifer haben bereits Systeme infiltriert und könnten sensible Daten stehlen - mit verheerenden Folgen?
IT-Sicherheitsexpert:innen schlagen Alarm, weil Behörden und Unternehmen über eine neu entdeckte Schwachstelle in Software von Microsoft angegriffen werden. Betroffen sind demnach lokale Server für das Programm SharePoint zum Teilen von Dateien. Über die Schwachstelle seien Angreifer:innen bereits in Systeme "Dutzender" Organisationen eingedrungen, sowohl in der Wirtschaft als auch im Regierungsbereich, sagte ein Manager der IT-Sicherheitsfirma Palo Alto Networks der "Washington Post".
Der Zugang zu den Servern eröffne potenziell die Möglichkeit, Daten zu stehlen und Passwörter abzugreifen, warnte das niederländische Unternehmen Eye Security. Schlimmer noch: Nach Erkenntnissen seiner Expert:innen können Angreifer:innen auch digitale Schlüssel stehlen, mit denen sie sich später auch wieder Zugang zu Computersystemen mit geschlossener Sicherheitslücke verschaffen könnten.
"Eine bedeutende Schwachstelle"
Jeder, der einen SharePoint-Server betreibe, habe ein Problem, sagte ein Manager der Sicherheitsfirma Crowdstrike. "Es ist eine bedeutende Schwachstelle." Eye Security empfiehlt angesichts der Attacken auf "tausende" Server, diese zu isolieren oder abzuschalten.
Microsoft bestätigte das Problem in einem Blogeintrag und veröffentlichte Updates, die die Sicherheitslücke beheben sollen. Wer hinter den Attacken steckt, blieb zunächst unklar. In den USA seien Server von zwei Bundesbehörden erfolgreich angegriffen worden, schrieb die "Washington Post" unter Berufung auf Expert:innen. Angaben dazu, um welche Behörden es geht, wurden nicht gemacht.
Auch US-Behörde warnt
Microsoft hatte kürzlich mit einem Update mehrere Schwachstellen geschlossen. Die Angreifer fanden danach eine ähnliche Sicherheitslücke an anderer Stelle. Die amerikanische IT-Sicherheitsbehörde CISA rief betroffene staatliche Stellen und Unternehmen zu schnellem Handeln auf. Erste Hinweise auf die Attacken gab es am Freitag (18. Juli).
Zuletzt hatten sich im Jahr 2023 mutmaßlich chinesische Hacker:innen Zugang zu E-Mails in einigen US-Behörden über eine Schwachstelle in Microsoft-Software verschafft.
Mehr News
Landtagswahlen
CDU vor zwei Schicksalswahlen: Wie gefährlich wird der Sonntag für Merz?
Ende Oktober
Winterzeit und innere Uhr: Warum wir nach der Umstellung müde sind
Bedrohung durch Künstliche Intelligenz
Wettbewerb mit China: Trump setzt bei KI-Regulierung weiter auf Wachstum
Baldiges Kriegsende?
Iran will zurück zu Rahmenabkommen mit den USA
Trauer um Musiker
Schlagerstar Peter Petrel gestorben
"Sicherheit und den Frieden in Europa"
Bundeswehr-Generalinspekteur Breuer wird neuer Vorsitzender des NATO-Militärausschusses
Gesünder als Mineralwasser?
Mythos Leitungswasser: Gesünder als Mineralwasser – oder nur billiger?
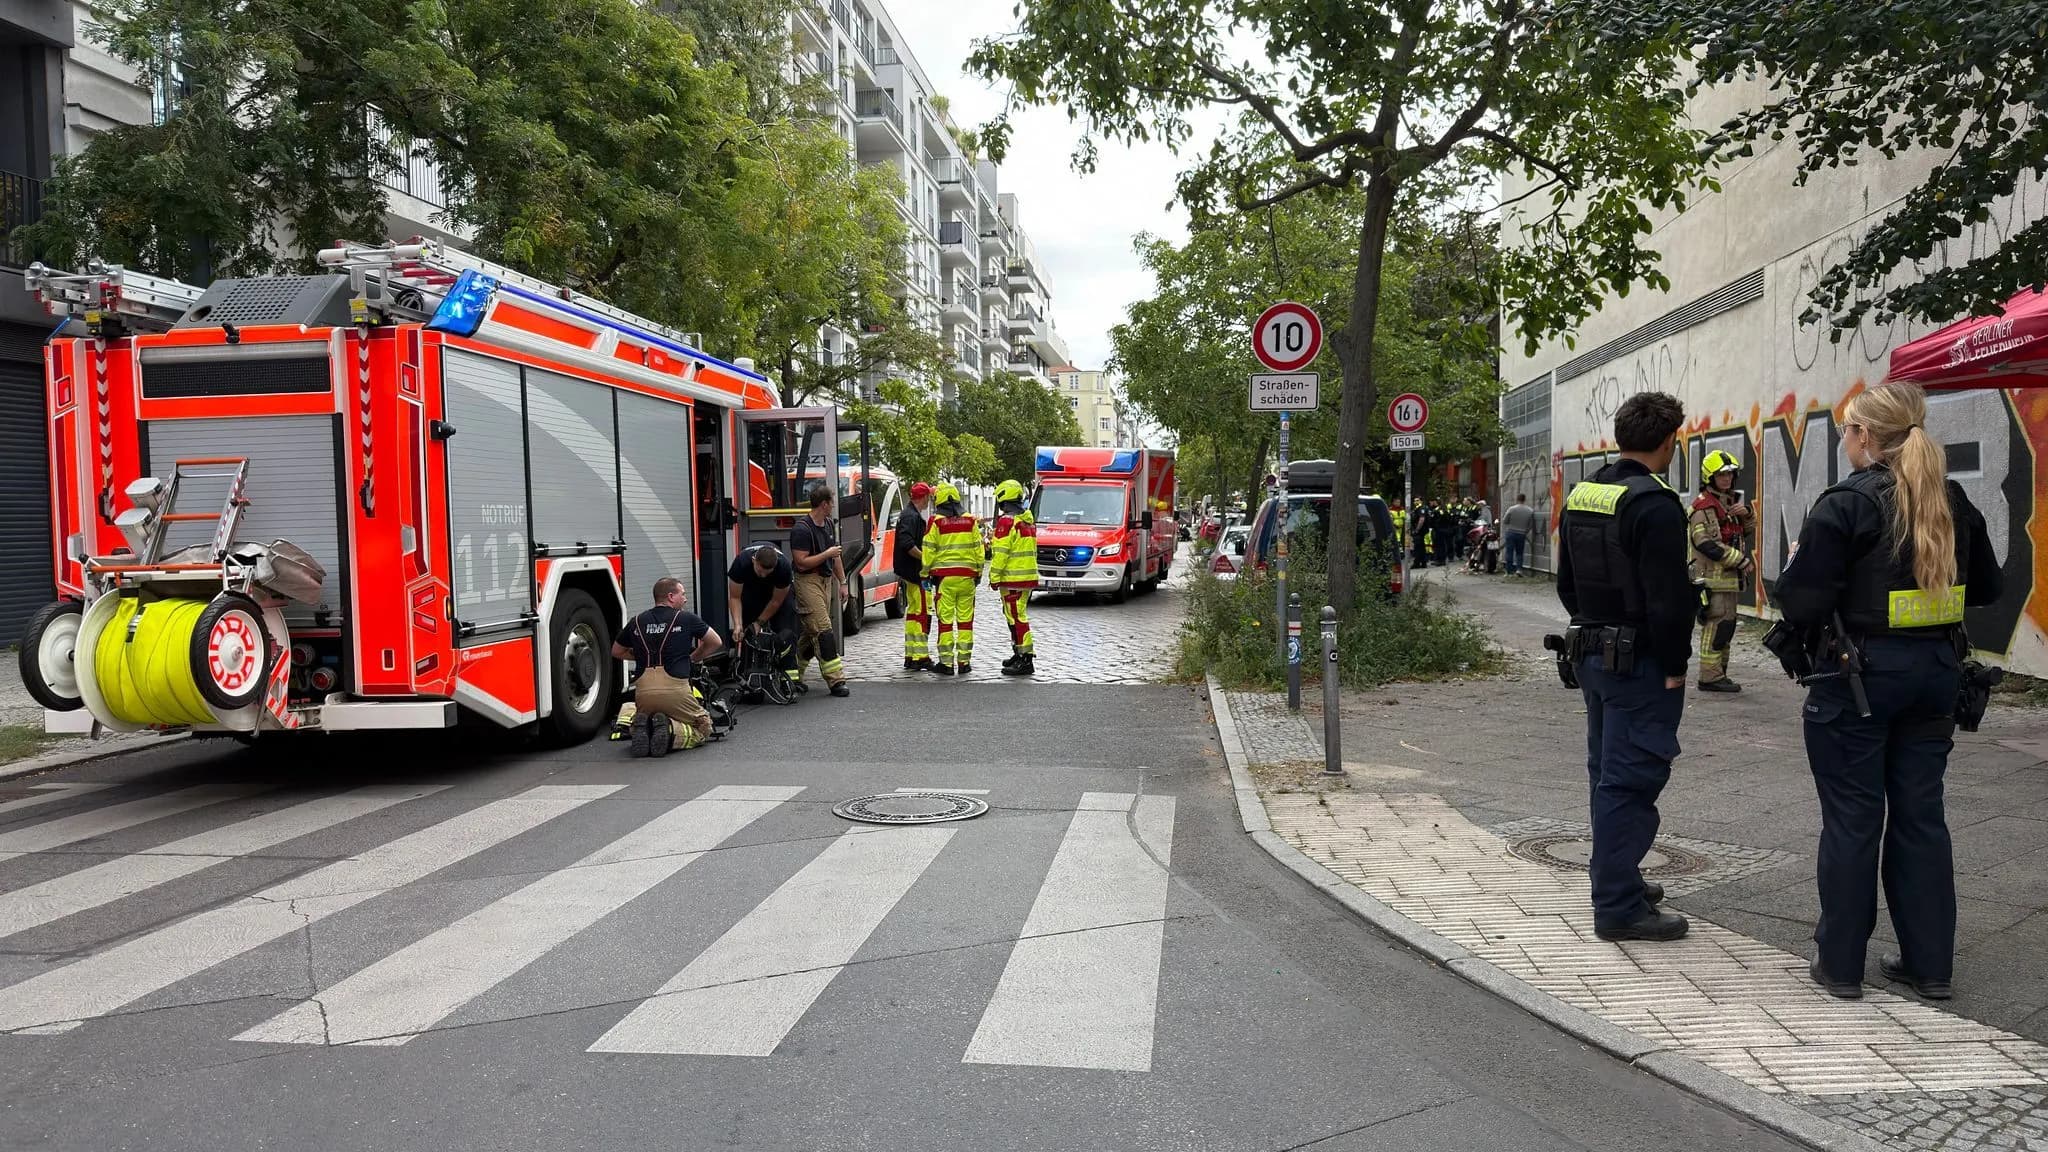
Starke Rauchentwicklung
Ein Toter bei Feuer in Berliner Pflegeheim
Haushaltsmittel im Check
Öko-Test: Billig-Spülmittel putzt teure Marken-Produkte weg